

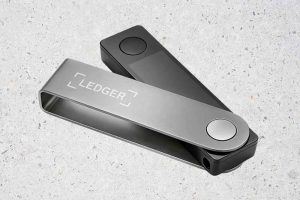
此前,针对Ledger(莱德格)的硬件劫持事件被认为主要局限于东南亚地区。然而,加密货币评论员Fto(@ftosol)向XRP持有者及更广泛的加密社区发出警报,指出在马来西亚经销商CryptoBilis销售的设备中发现的同一类被篡改硬件,如今已在欧洲的零售商处出现。
携带隐藏LTE启用间谍芯片的设备已开始跨境流动,这表明针对Ledger供应链的攻击规模远超最初报道的范围。Fto警告称,等待美国方面的官方确认是鲁莽的行为,并敦促持有者立即转移资产以保障安全。
Fto指出:“Ledger将永远无法从此事件中恢复。整个供应链都遭到了攻击。这不再是一个孤立的事件,而是无处不在。”他进一步强调,此前的报告均指向亚洲,但现在完全相同的恶意软件在欧洲零售商处被发现。如果已被篡改的设备已经开始跨境流通,后果将不堪设想。
此次黑客攻击始于CryptoBilis,这是Ledger授权的服务于马来西亚、印度尼西亚和菲律宾地区的经销商。攻击者在设备到达买家之前,对Ledger Nano X设备进行了物理改装。他们在每个单元内部、屏幕下方安装了一块小型次级电路板。该电路板配备了一个LTE调制解调器和一张eSIM卡。
当用户设置设备时,24个助记词会显示在屏幕上。植入物会捕获这些单词,并通过移动数据连接将其传输出去。随后,攻击者利用窃取的助记词远程访问钱包。由于原始的加密芯片未被触动,Ledger自身的真实性检查通过了这些设备,只有额外添加的硬件是恶意的。
区块链情报公司Bitquery追踪了六个链上的损失情况:TRON、Bitcoin、Ethereum、BNB Chain、Polygon和Solana。目前从超过320个钱包中盗取的总金额已超过1亿美元。
Fto分享了一张打开的Ledger设备的图片,清晰地显示了本不应存在的次级电路板。他表示,供应链“不再孤立”,且受污染的设备“已经在跨境流通”。
多位社区成员对此发表了看法。有人指出,由于原始安全芯片是真实的,该植入物可以通过Ledger的“正品检查”。他认为这是最可怕的部分,因为只有物理打开设备才能检测到它。
另一位观察者注意到,Ledger运营着一个价值数十亿美元的业务,其中市场营销占据了主导地位。这意味着,随着此事被Ledger庞大的营销活动所掩盖,其严重性可能得不到应有的关注。
Fto给持有者的信息非常明确:立即将资产从Ledger转移出去。硬件钱包曾在加密空间内享有极高的信任度。虽然它们仍然高度安全,但这一事件促使许多投资者重新评估自己的持仓。根据Fto的说法,“Ledger将永远无法从此事件中恢复。”
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.