

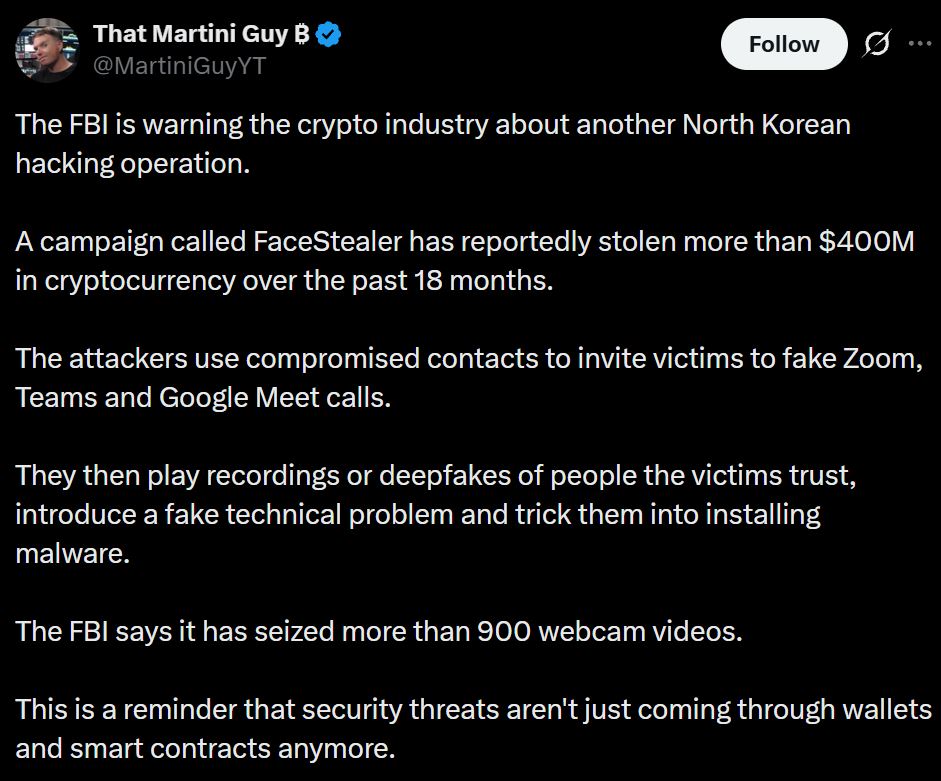
2026年11月12日,美国司法部与联邦调查局(FBI)向数字资产行业发出最新警告。他们指出,朝鲜黑客在过去18个月内利用一种名为“FaceStealer”的计划窃取了超过4亿美元的加密货币。
这种手段简单却极具危险性:一场看似真实、且面孔令人信任的视频会议。
本报告将解释FaceStealer加密货币盗窃案的运作机制、幕后主使以及当局迄今为止所采取的行动。
来源:X平台帖子
FaceStealer是联邦调查局对社会工程攻击活动所起的名称,这意味着这是一种通过欺骗人员而非入侵系统来实施诈骗的骗局。
根据司法部的公告,该计划依赖于秘密录制的视频和由人工智能制作的深度伪造(Deepfake)内容。这些内容被用来模仿受害者认识并信任的人。
| 关键事实 | 详情 | 被盗金额 | 超过4亿美元的加密货币 | 时间跨度 | 过去18个月 | 归咎于 | 朝鲜国家支持的黑客组织 | 公布日期 | 2026年11月12日 | 缴获的网络摄像头视频 | 超过900个 |
此外,还发布了一份详细的FLASH报告,以及一个包含该计划相关资源的中央FBI页面。
官方对FaceStealer加密货币盗窃案的描述遵循一个清晰的模式:
1. 邀请阶段目标用户收到来自真实账户的会议邀请。这些账户是黑客从之前的受害者那里窃取而来的,因此看起来像是来自已知联系人。
2. 虚假会议报道称,攻击者使用冒充版的流行会议工具,如Zoom、Microsoft Teams和Google Meet。
3. 信任陷阱一旦目标加入会议,群体会记录其网络摄像头画面,并播放之前受害者或其他熟人的预录视频。同时,他们还使用加密货币和Web3领域知名人物的深度伪造视频。
4. 伪造错误会引入技术问题,例如声称听不到目标的声音,并提供链接或提示以进行修复。
5. 恶意软件所谓的“修复”程序会在计算机上静默安装有害软件。
设备被控制后,攻击者可以窃取资金或利用目标对其他系统的访问权限。司法部表示,部分受害者在首次受到侵害后的数月至一年多时间内损失了资金,账户也被劫持。
攻击者还会获取目标的通讯录、社交媒体和消息应用,进而 targeting 朋友和同事,从而让这一循环持续下去。
官员将该活动归咎于朝鲜国家支持的组织,这些组织在公开场合有多个名称,包括Sapphire Sleet、UNC1069、Dangerous Password、CryptoCore、APT38、BlueNoroff和Stardust Chollima。
一位高级网络安全官员表示,朝鲜依赖大规模加密货币盗窃为其非法武器计划提供资金。
主要目标是从事加密货币和Web3行业的人员。该活动越来越多地针对构建和维护开源软件的人员,即许多应用程序所依赖的公共代码项目。
该组织试图渗透他们的设备及其控制的软件仓库账户。根据公告显示,这显然是为了启用软件供应链攻击,即一个受侵害的项目可能影响大量用户。这表明FaceStealer加密货币盗窃案不仅仅是为了窃取代币。
官员宣布了几项步骤:
加州中区联邦检察官破坏了黑客使用的基于云的基础设施。根据联邦搜查令,联邦调查局缴获了超过900个受害者的网络摄像头视频。发布了一份详细报告,其中包含保护建议和受害者应对步骤。创建了一个中央网站,提供关于该计划的资源。联邦调查局洛杉矶分局官员Patrick Grandy警告称,该计划甚至能欺骗经验丰富且具有安全意识的用户,因为它利用了人们对视频平台和人际关系的信任。他补充说,任何认为不可能上当的人都“想象力不够丰富”。
完整的最佳实践详见FLASH报告。以下建议是基于该计划运作方式的通用理念,并非直接复制报告中的列表:
通过其他渠道确认意外的会议请求,例如拨打你已知的电话号码。仔细检查会议链接,因为攻击者使用了冒充版的会议工具。切勿在通话期间运行所谓的“修复”程序或安装任何提供的软件。尽可能将加密货币账户和钱包隔离在单独且受良好保护的设备上。如果你怀疑自己受到侵害,请立即阅读报告中的受害者应对步骤。由于盗窃可能在数月后才发生,即使目前一切正常也要采取行动。总之,FaceStealer加密货币盗窃案表明,攻击者现在不仅针对钱包或智能合约,而是直接针对人。已有超过4亿美元被盗,当局也缴获了基础设施及900多个网络摄像头视频。请查阅联邦调查局和司法部的官方页面以获取最新更新。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.