

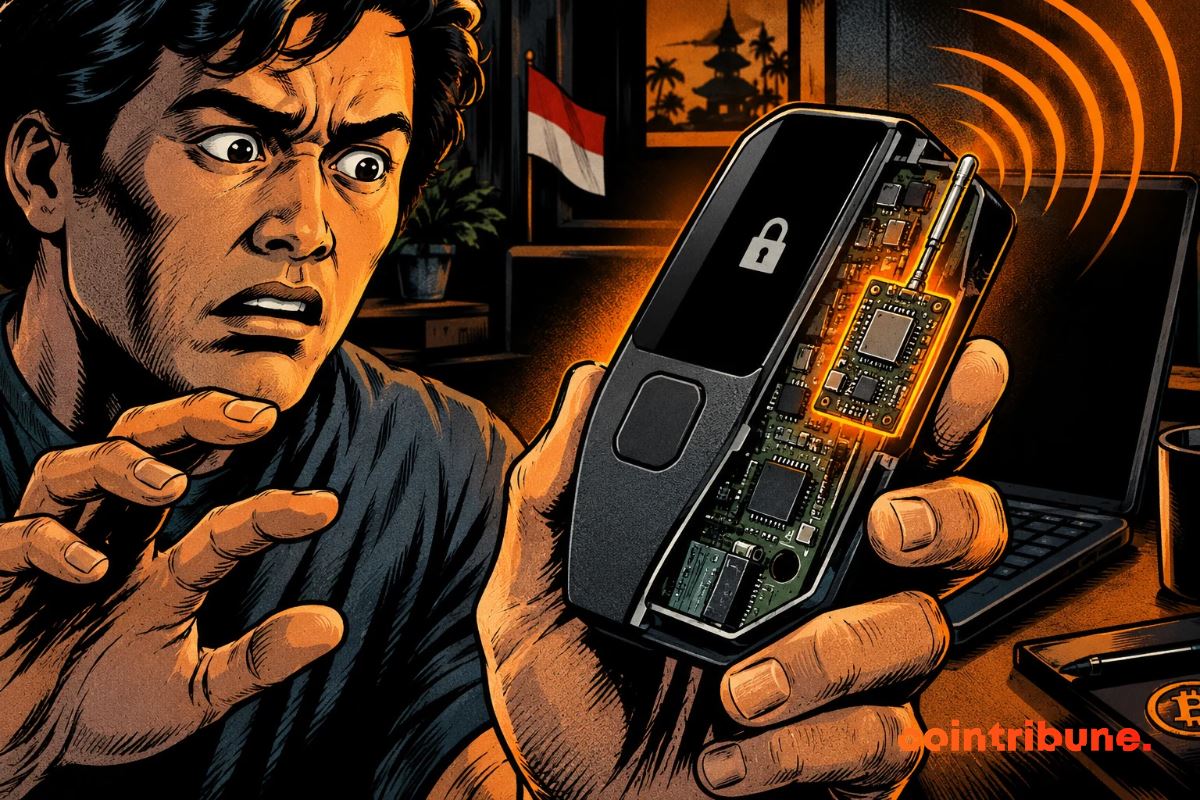
2026年10月30日,Trezor 发布紧急公告,要求自2026年3月以来从零售商 CryptoBilis 购买其硬件钱包的用户,立即将加密资产转移至使用全新助记词恢复短语的新钱包中。此次警报源于 Trezor 博客中披露的一起关于 Safe 5 型号硬件植入物的事件。截至目前,制造商尚未收到涉事设备,且暂无买家报告资金损失。
该事件由印度尼西亚的一名客户通过 Trezor 的责任披露计划提交报告。客户描述称,其购买的 Safe 5 设备中存在一个异常组件。根据制造商的说法,如果等待实验室确认结果,将导致所有通过 CryptoBilis 购买的设备处于暴露风险之中。然而,Trezor 并未明确指出该加密植入物的幕后操纵者是谁。
报告描述了一个附加卡片的结构,该卡片配备了蜂窝模块和天线。它能够读取屏幕上显示的内容,其中包括加密货币钱包的备份信息——即恢复短语(Recovery Phrase)。这是一串允许用户在任意设备上恢复钱包的单词列表。一旦设备通电连接,该卡片便会通过移动网络将数据发送出去。掌握此恢复短语的任何人均可在不接触原始设备的情况下转移加密资金。
Ledger 于2026年10月10日确认,在其通过 CryptoBilis 销售的设备中也存在类似运作的植入物。其安全团队 Donjon 在10月13日详细描述了一个独立组件,该组件负责读取设置过程中显示的24位助记词,并通过 eSIM 利用 LTE 网络进行传输。Ledger 强调,该加密植入物并未修改设备的安全元件(Secure Element)或系统本身。
链上调查机构 Specter 估计,在以太坊、Tron 和比特币网络上,与这些可疑盗窃相关的损失超过 8600 万美元。媒体 Yfarmx 则指出金额可能高达 1.03 亿美元。截至发稿,Ledger 尚未确认最终总损失额。
Trezor 表示,报告的加密植入物似乎以相似的方式运作,但在调查期间避免直接进行比较。早在警报发布前的21天,即2026年10月9日,Trezor 已将 CryptoBilis 从其授权经销商列表中移除。随后,Trezor 检查了四台从该零售商处购买的设备,均未发现篡改痕迹,具体包括:
一台 Safe 7 两台 Safe 5 一台 Safe 3Trezor 建议所有受影响用户创建带有新恢复短语的新钱包,并将资金尽快转移。务必不要在任何设备上重复使用旧的恢复短语,同时也应避免使用未经配置的设备。不过,用户可以保留现有设备并联系支持部门申请更换。
截至目前,尚无消息源明确说明 CryptoBilis 是否向欧洲地区发货,实验室分析前也未设定具体的截止日期。Trezor 目前仅报告了一例已知的植入物案例,而对其检查的四台设备均未发现篡改迹象。在 Ledger 方面,Donjon 团队认为安全元件保持完整。如果这一模式得到证实,意味着加密漏洞发生在工厂出厂与买家收货之间的环节。因此,设备的来源已成为一项关键的安全考量因素。后续进展请持续关注。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.