

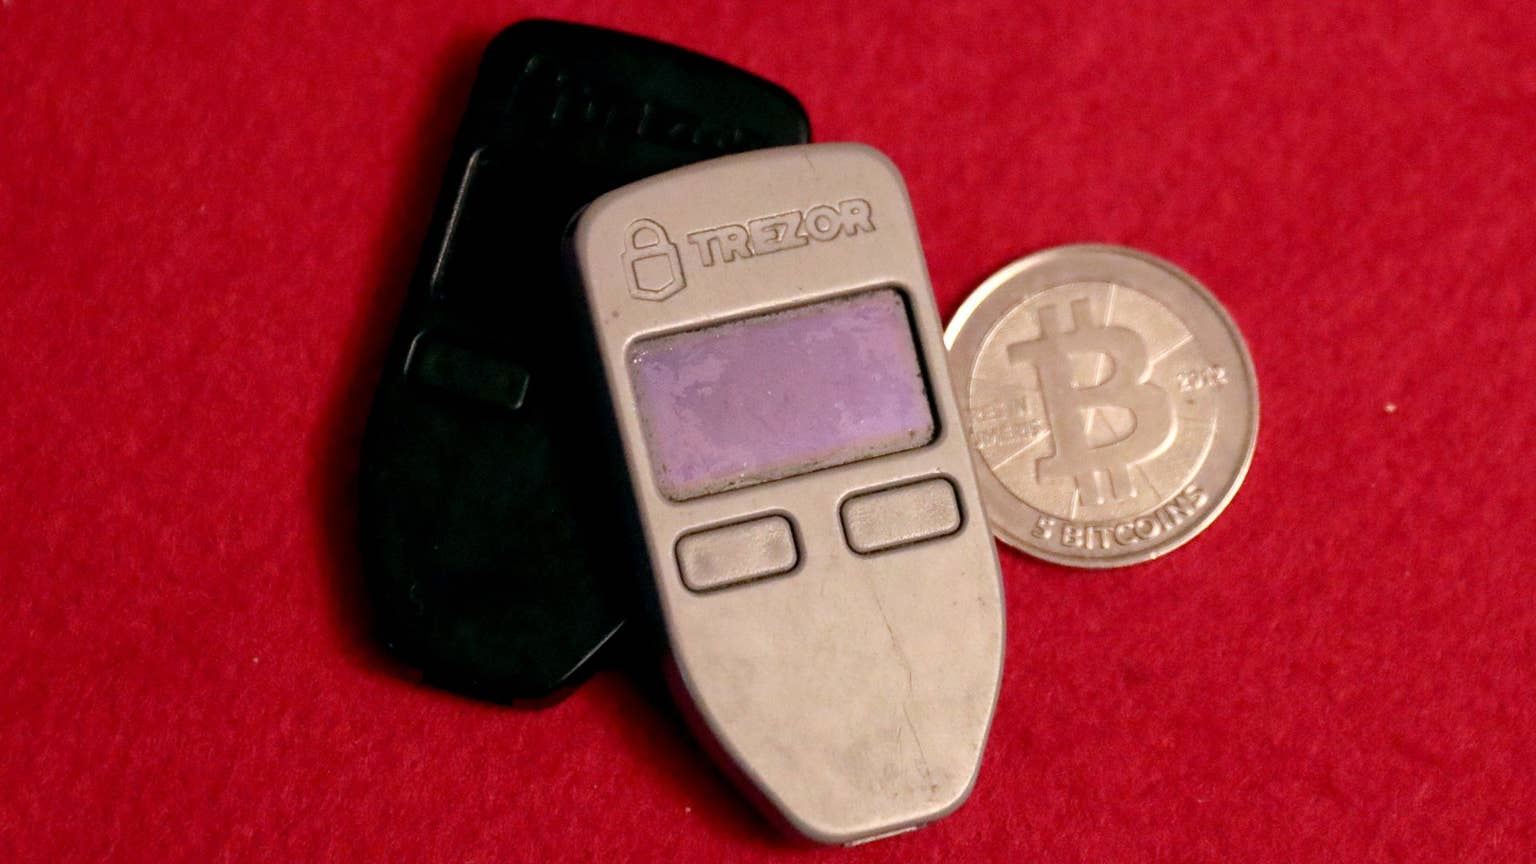
随着假日购物季的临近,一款高科技安全设备今年引入了新的卖家审核机制。在另一款硬件钱包品牌遭遇攻击后,Trezor 决定缩减其授权经销商网络。这封由首席商务官丹尼·桑德斯(Danny Sanders)签署的信件通知相关卖家,他们将于 2027 年 1 月 1 日起失去授权资格。
Trezor 表示,这一变更属于预防措施。目前,该公司并未发现其自身设备受到侵害的证据。桑德斯指出,公司希望减少合作伙伴数量,以便对每一位合作伙伴进行更严格的审查。剩余的卖家将面临对其库存更严格的监管。
“没有任何证据表明 Trezor 设备遭到过入侵,”桑德斯写道,“这是出于谨慎考虑而采取的预防性步骤。”
同时,桑德斯也在信中向受影响的卖家致歉,承认此举会对他们的业务造成影响。“我知道这对小型企业意味着什么……我很抱歉。这一决定并不代表对你努力的否定,也不代表你未能妥善代表我们。”他在信中表示。
需要强调的是,这种道歉针对的是商业影响,而非承认 Trezor 设备存在安全问题。
硬件钱包是一种用于控制加密货币(如比特币)的小型电子设备。你可以将其理解为“数字钥匙保管箱”,而不是装满硬币的钱袋。
Trezor 的硬件钱包指南解释说,它将加密资产的访问权限与互联网隔离开来。该设备保护着所谓的“私钥”——这些秘密代码允许所有者授权资金支出。由于私钥直接控制资金访问权,将其存储在未连接互联网的专用设备中,而非手机或电脑上,可以显著降低遭受网络攻击的风险。
另一种选择是将加密货币留在交易所手中,即由允许客户买卖加密货币的公司控制私钥。在这种模式下,客户依赖交易所来保护资产并确保访问可用性。自己持有私钥被称为“自我托管”(self-custody),这意味着由用户自行负责访问权限,而非委托给其他公司。
作为自我托管责任的一部分,钱包备份至关重要。在设置过程中,设备会生成一串助记词,一旦设备丢失或损坏,即可通过这串单词恢复访问权限。助记词的字数取决于备份系统,Trezor 的指南描述了 12 位、20 位和 24 位的版本。
如果采用单一分享备份模式,任何窃取这串单词的人都可以使用另一台设备访问钱包。因此,保护硬件设备只是保护资金的一部分。Trezor 明确表示,永远不要分享备份助记词,也不要保留数字副本(包括照片)。此外,Trezor 的支持人员绝不会索要这些单词。
Trezor 认为风险存在于钱包到达用户手中的路径中。桑德斯在合作伙伴信中称,每一台经过公司无法完全核查的手的设备,都可能使用户的积蓄面临风险。
应对措施是缩小经销商网络。Trezor 希望筛选并检查每一位剩余合作伙伴,加强对设备来源、存储和处理方式的监管。这是一项预防性举措,并非基于 Trezor 设备已遭入侵的证据。信中提到的对另一款硬件钱包品牌的攻击,证实了加强审查的必要性。
这种担忧主要涉及产品到达买家之前可能发生的物理篡改。即使有人在供应链途中向设备添加了硬件模块,设备外观仍可能看起来正常。
一起独立的 Ledger 案例说明了这种风险。CoinDesk 于 10 月 13 日的报道描述了一款在东南亚经销商 CryptoBilis 销售的设备内部发现了未经授权的植入物。该植入物在安装期间从屏幕上读取恢复单词,并通过移动网络发送给攻击者。窃取这些单词使攻击者能够直接获取资金,而无需拿走钱包本身。
Ledger 描述的是物理供应链攻击,而非其软件或内部系统的漏洞。该公司表示,植入物并未更改其操作系统或保护私钥的安全芯片。报告引用研究人员估计,超过 300 个钱包的损失高达 9320 万美元。Ledger 尚未确认受害者总数或被盗金额的具体细节。
此外,电子零售商 MediaMarkt Saturn 在德国一名客户报告发现植入物后停止了销售 Ledger 设备。该报告正在单独调查中。Ledger 表示,10 月 9 日事件中所有确认的损失均涉及由 CryptoBilis 销售的设备。该公司建议持有该经销商未使用设备的客户不要进行设置。对于已使用这些设备的客户,建议将资产转移到具有新恢复短语的新设备上。这一建议仅针对受影响的 Ledger 购买者,不涉及 Trezor 用户。
Trezor 的信件并未提及所引用攻击事件的品牌名称,也未明确建立 Ledger 事件与此决定之间的直接因果关系。
加密货币安全公司 CertiK 记录显示,2026 年上半年全球范围内发生了 344 起事故,损失总额达 13.1 亿美元。这是行业整体数据,并非 Trezor 或 tampered devices 的特定损失统计。
其中,钱包被入侵造成的损失约为 4.445 亿美元。钓鱼攻击(诱骗人们泄露信息或访问权限)造成的损失约为 3.663 亿美元。四起钓鱼事故占据了该类别损失的约 85%。所有事故的平均损失为 382 万美元,中位数为 13.8703 万美元。少数大型攻击主导了总损失额。在冻结并追回部分资金后,CertiK 将最终损失估算为约 12 亿美元。
根据信件内容,新发货立即停止。Trezor 表示,不会向收到通知的卖家运送额外库存。现有库存仍可继续销售,直至 2027 年 1 月 1 日授权结束。这给了受影响店铺完整的黑色星期五及假日销售季。
届时,受影响卖家将从授权列表中移除。桑德斯强调,这不是对他们业务能力的判决,也不是对设备安全性的否定。剩余合作伙伴将面临更新的法律框架,Trezor 将更严格地检查其设备的来源、存储和处理方式。
截至 10 月 13 日,Trezor 的授权经销商页面列出了遍布 44 个国家的 87 个经销商条目。由于有些卖家出现在多个国家,实际 distinct 名称为 80 个。其中美国有 4 家:Amazon USA、Best Buy、Casa 和 Unchained Capital;加拿大有 2 家:Amazon Canada 和 Quickbit Crypto Boutique。这些仅为计数,信件未说明将被移除的卖家数量及具体分布。桑德斯表示,如果情况发生变化,公司可能会重新审视这一决定。
对于买家而言,首要检查点是设备的来源。Trezor 表示,从其官方商店、亚马逊旗舰店或授权经销商处购买的设备通常被认为是安全的。如有疑虑,买家可遵循其设备安全指南或联系支持团队。
在购买前请核实卖家资质。今天授权的经销商可能在 2027 年 1 月 1 日后不再出现在 Trezor 的列表中。请务必保持钱包备份私密,即使有人自称是支持人员。Trezor 强调,其工作人员永远不会要求客户透露助记词。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.