

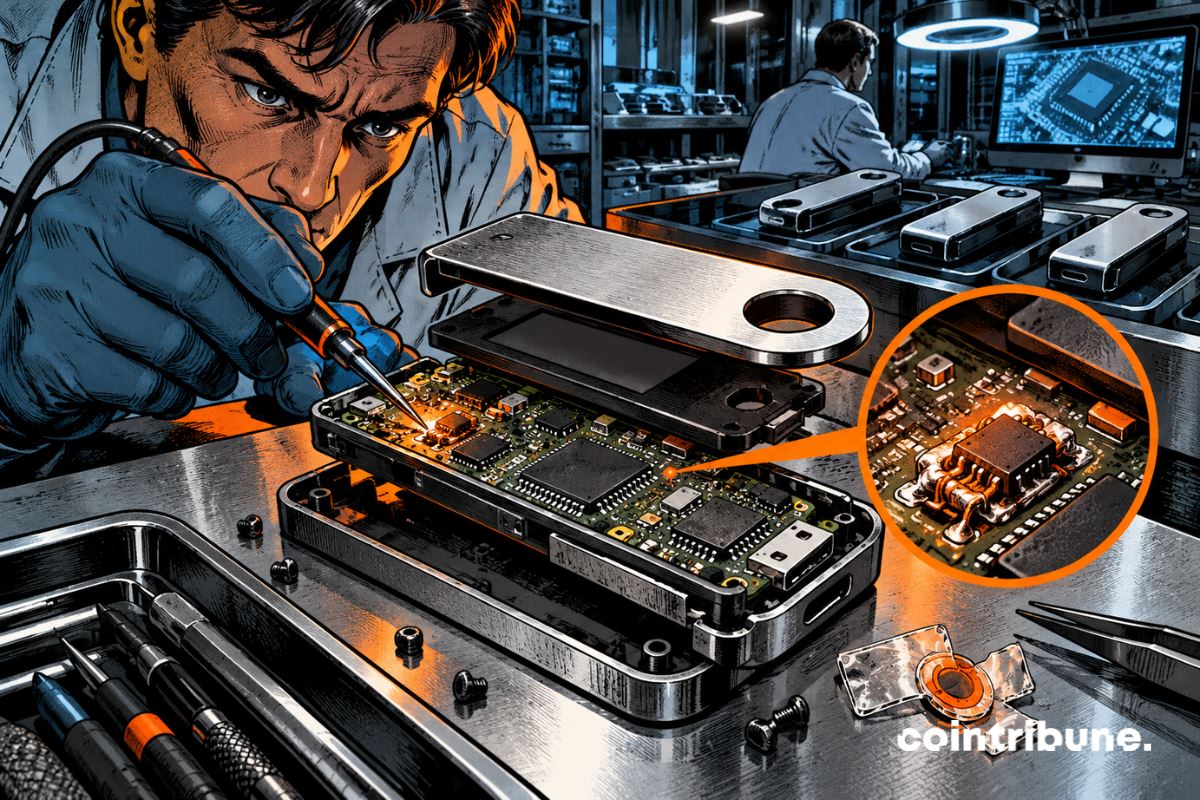
加密货币钱包制造商Ledger证实,在东南亚近期被盗案件受影响的一名用户的设备中发现了未经授权的硬件植入物。这一发现使得“产品在交付前遭到物理篡改”的推测进一步得到强化。目前嫌疑损失金额已接近9,300万美元,但该数据尚未得到Ledger官方验证。
此前几天,Ledger仍在调查中,并未确认事故原因。当时有超过8,600万美元的损失与从东南亚经销商CryptoBilis购买的钱包相关联。10月10日(周六),公司提供了更具体的证据:一台属于受影响用户的设备中包含一个未经授权的硬件植入物。这一发现严重加强了供应链攻击的假设。
CryptoBilis曾在印度尼西亚、马来西亚和菲律宾等地销售Ledger设备。Ledger已要求其在调查期间暂时停止销售和发货,该经销商随后暂停了所有硬件钱包的销售。
Ledger强调一点:目前没有任何证据表明其基础设施、系统或内部服务遭到破坏。这一区分至关重要。问题可能发生在制造之后,即制造商与最终用户之间的某个环节。
在Ledger官方确认之前,前Mt. Gox负责人Mark Karpelès曾发布图片,显示一台修改过的Ledger Nano X。据称,他在屏幕后面发现了一块隐藏的小型电路板,其中包含蜂窝通信组件。
这种植入物的运作方式对加密货币安全构成严重威胁。它无需破解Ledger的安全元件(Secure Element),只需监控钱包设置过程中发送到屏幕的信息即可。正是在这个时刻,24个恢复助记词才会显示出来。一旦短语被截获,攻击者理论上可以在另一台设备上重建钱包并转移资产,而无需原始Ledger设备。
该设备甚至可能保留原始的加密芯片完好无损。经过此类修改的设备在某些检查中很可能看起来是真实的。此案揭示了供应链攻击的另一个方面。早在2025年,Ledger首席技术官就警告过NPM包篡改威胁加密货币用户的情况。而此次的问题并非隐藏在软件中,而是直接存在于硬件层面。
相关数据仍在不断变化。Yfarmx估计涉嫌损失约为9,340万美元,涉及471个地址;Bitquery统计约为9,290万美元,涉及311个唯一地址。Ledger尚未确认任何总数,也未确定每个被计数的地址都对应一台经过物理修改的设备。截至目前,Ledger仅公开确认了一台属于受影响用户的设备存在植入物。
比特币、以太坊及多种稳定币均被列入可疑交易追踪名单。Ledger建议最近从CryptoBilis购买设备的用户不要开始设置流程。对于已经使用的用户,公司建议将资产转移到使用新助记词的新签名设备上。如果在助记词已被截获的情况下将相同的24个单词重复用于新设备,显然无法解决问题。
Ledger正在研发针对物理篡改的新保护措施。此事件发生时,硬件钱包正作为将加密货币密钥与中心化平台隔离的解决方案进行推广。然而,没有任何系统能保护所有场景。今年早些时候,一款假冒Ledger应用曾导致近950万美元加密资产被转移。此次攻击方式不同:用户可以遵循常规规则,离线保存助记词,且不签署任何可疑交易。但如果设备在到达前已被篡改,威胁便早已存在。这正是Ledger现在必须确定的关键问题:有多少设备遭到篡改、何时发生以及由谁实施。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.