

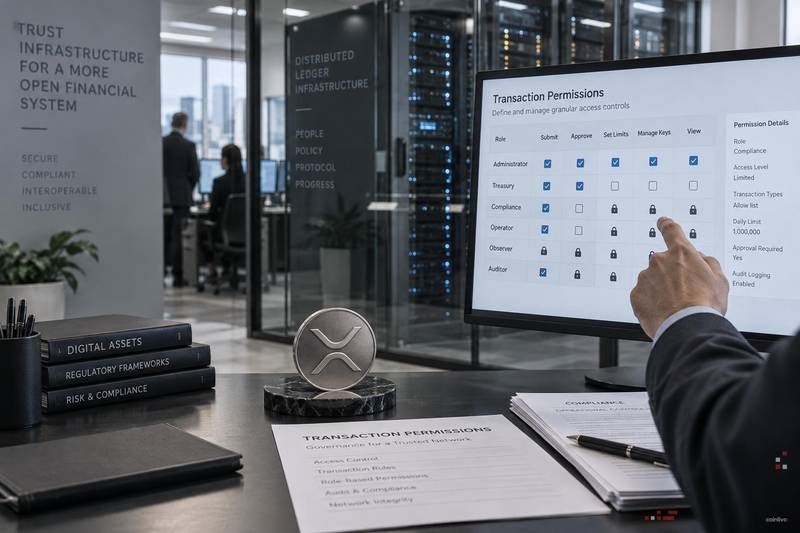
XRP Ledger(XRPL)正在新增细粒度的交易权限功能,允许账户持有者将有限的签名权委托给第三方、服务或自动化系统,而无需暴露账户的主签名密钥。此次更新旨在解决一个核心运营安全问题:即在向员工或应用程序授予日常交易访问权限的同时,确保所有者层面保持对账户的完全控制权。
主签名密钥代表着对 XRP Ledger 账户的 unrestricted(无限制)权限。将其共享给任何服务、员工或自动化系统,意味着一旦该密钥遭到泄露或攻破,整个账户的资金可能被转移或被滥用。对于运行金库运营或支付流程的企业而言,接触该密钥的一方越多,这种风险敞口就越大。
细粒度权限模型通过允许账户所有者颁发受限凭证来解决这一问题。被授权方仅获得执行特定定义交易类型的权限,而非拥有账户的全面访问权。如果该凭证遭到泄露,其影响范围仅限于被允许的范围内,而不会波及整个账户。
作用域访问借鉴了企业安全领域中成熟的原则——“最小权限原则”。每个委托凭证都绑定于一组定义好的允许操作。例如,支付处理服务可能被授权在设定参数内发送交易,而财务团队则保留对账户配置更改或大额转账的独家权限。
根据此模型设计的权限并非永久有效。账户所有者应将其视为需要定期审查、更新和撤销的运营配置。随着团队结构、服务集成或风险偏好的变化,那些授予不再活跃供应商或服务的过期权限本身就是一种风险因素。
最清晰的应用场景是那些需要员工或自动化系统执行重复性、有限制交易任务,但不愿交出主凭证的企业。钱包开发者和应用构建者也可以利用作用域权限来减少对全量密钥托管的需求,从而在系统遭受攻击时降低自身的责任风险面。
随着更广泛的资产类别发展,XRP 正获得越来越多的机构关注,包括其在现货 ETF 讨论中的存在感。像这样的协议级访问控制措施,是实现使此类产品具备运营可行性的机构金库和托管集成的先决条件。
在依赖这一功能之前,团队应验证哪些具体交易类型属于权限范围,确认链上撤销的处理方式,并建立审计活跃委托的内部流程。此次更新改善了 XRPL 账户管理的安全架构,但并不能替代严谨的密钥管理实践。配置错误、未经审查或授予过于宽泛的权限,仍会重现该功能旨在防止的风险暴露。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.