

在价值63亿美元的币安(Binance)盗窃案中,攻击者已开始根据其资产是否可被冻结或追回进行分类处理。一方面,稳定币发行商正在启动黑名单和冻结机制;另一方面,黑客则争分夺秒地将资金转移到以太坊(ETH)、比特币(BTC)以及其他没有发行方或“关闭开关”的代币上。
这种争夺战发生在被称为加密货币历史上最大规模盗窃案的背景下,讽刺的是,这次袭击的目标正是全球最大的加密货币交易所。
币安在事件初期的报告中指出,此次漏洞利用源于一名受损害的DevOps工程师的笔记本电脑。
根据TRM Labs和Chainalysis的高置信度分析,涉嫌参与此次币安攻击的黑客组织被认定为朝鲜的“TraderTraitor”单位。目前,他们已从交易所转移的资金中损失了近30亿美元。
按市值计算最大的两家稳定币发行商——Tether和Circle,分别对约17.7亿USDT和8.25亿USDC进行了黑名单标记和冻结。此外,对于被盗的8,850万RLUSD稳定币,Ripple冻结了4,050万,而与特朗普有关的World Liberty Financial则锁定了其USD1代币中的2,780万。
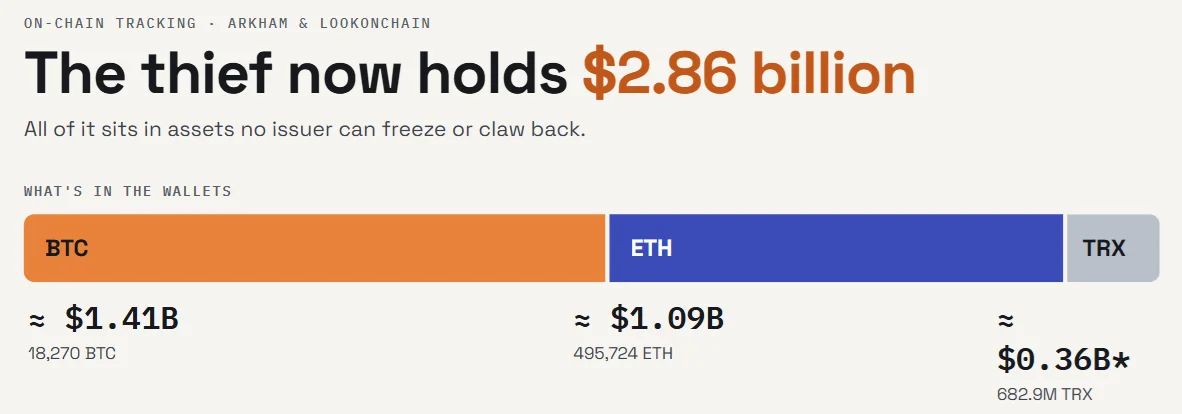
Arbitrum安全委员会也采取干预措施,成功阻止了3,050万美元的转移。然而,据Arkham和Lookonchain追踪数据显示,与朝鲜有关联的攻击者仍持有近30亿美元的资产,这些资产不受任何实体控制:其中包括约10.9亿美元的ETH、14.1亿美元的BTC以及6.829亿TRX。
攻击者目前持有约28.6亿美元无法冻结或追回的资产。
黑客通过出售AAVE、ENA、LINK、PEPE和UNI等山寨币筹集了1.5825亿美元,随后将所有资金转换为以太坊(ETH),这是一种不可冻结的资产。
去中心化交易所聚合器1inch和Reserve协议并排展示了黑客试图跨越的干预边界。
1inch表示,已与漏洞利用相关的地址已被禁止访问其dApp、钱包和API。该机构还表示,已联系币安提供协助,并与ZeroShadow、SEAL 911及TRM Labs进行协调。
相比之下,当黑客扫荡了约34亿的RSR代币时,Reserve团队却无能为力。该团队在社交媒体X上写道:“没有人,包括我们,可以冻结这些代币”,因为RSR是不可变的,且没有管理员密钥。
Arbitrum安全委员会暂时修改了以太坊上的网络收件箱合约,添加了一个函数以冒充漏洞利用地址来重现跨链交易,并将8,425 ETH和74,559,805 ARB转入以0DA0结尾的托管钱包中。随后,委员会恢复了合约状态。只有在ArbitrumDAO投票通过后,这些资金才能移动。
该委员会曾在今年4月使用相同的紧急权力,冻结了约30,766 ETH(价值约7,100万美元),这些资产与KelpDAO漏洞利用事件有关。
“冻结”并不等于“追回”。行业近期再次证明了,一旦攻击者完成资产转换,冻结所能捕获的资金微乎其微。
在9月份的Bitget breach事件中,Circle和Tether仅锁定了38.75亿美元被盗资金中的31.8万美元,因为窃贼已将剩余部分兑换为以太坊。
引用自数据提供商Bitquery的数据显示,在一周内被冻结的钱包,一周后仍能保留59%的USDT,但六个月后这一比例降至12%。
目前,币安已暂停存款和取款服务,承诺从其SAFU储备金及公司资金中覆盖用户损失,并预计将在48小时内恢复取款功能。
联合首席执行官Richard Teng在X平台发文称:“你的资金是安全的,我们将承担所有损失。”但该交易所尚未说明能从被冻结的30亿美元中实际追回多少金额,也未透露剩余的33亿美元将如何处理。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.