

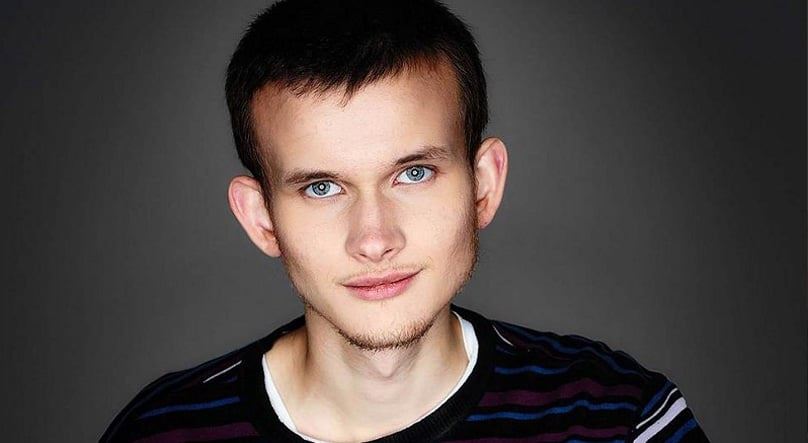
以太坊联合创始人维塔利克·布特林(Vitalik Buterin)警告称,人工智能可能在两年内削弱加密货币安全的关键部分。他于10月8日在X平台发布帖子分享了这一警示。
布特林表示,由人工智能驱动的数学进步可能会损害基于格(lattice-based)的密码学体系。这包括许多专家认为是量子计算机无法破解的系统。
他敦促加密货币行业认真对待这一风险,并表示项目方应减少对易受量子攻击和易受人工智能攻击的密码学的暴露。
我不建议任何人今天匆忙将资金转移到新钱包中。但我们应该认真对待人工智能加速数学发展给密码学带来的风险,并尽量减少我们不仅对量子脆弱密码学,而且对潜在的人工智能脆弱密码学的暴露……
— vitalik.eth (@VitalikButerin) 2026年10月7日布特林指出,风险不仅仅存在于像ECDSA这样已被认为易受量子攻击的旧方案中。他表示,基于格的方法,如ML-DSA和FHE,也可能面临风险。
他挑战了行业内的一种普遍信念,即椭圆曲线已被破解,而哈希和格仍然安全。
布特林表示,现实世界中格的安全性在未来两年内受到人工智能数学进展严重打击的“可能性很大”。
他以RSA为例。他说,RSA密钥和签名需要接近400字节,而不是64字节。“如果椭圆曲线和格也存在这样的‘衣柜里的骷髅’(隐藏缺陷),而我们目前的智慧不足以发现,但机器人在不久之后就能发现呢?”他写道。
他补充说,如果人工智能带来“两年的50年数学成果”,那么这些进步可能包括突破格的能力的大幅提升。
布特林表示,以太坊精简路线图侧重于“仅哈希”方向,而非基于格的方向。这包括WOTS和SPHINCS等签名类型。
他指出,基于哈希的方法没有攻击者可以轻松利用的数学结构。因此,它们被认为更能抵抗人工智能驱动的攻击。
他注意到,基于哈希的方法已经用于签名和证明。公钥加密则更难实现,因为长期的数学结果表明,仅靠哈希无法构建公钥加密。
对于多重签名钱包,布特林表示,理想的规则是每个签署者在每次操作后更改其密钥。他还表示,应尽可能在链下收集签名,以缩短密钥暴露的时间。
他建议用户 wherever possible 使用新地址。他还建议避免使用链上加密笔记进行隐私保护,并为任何基于格的公钥加密使用更大的参数。
欧洲刑警组织(Europol)已敦促加密货币行业开始为量子计算风险做好准备,警告称钱包是主要的暴露点。
欧盟NIS合作小组呼吁到2026年底采用后量子战略。以太坊基金会的目标是在2029年前使以太坊主网完全具备抗量子能力。
声明:文章不代表币圈网立场和观点,不构成本站任何投资建议。内容仅供参考!
免责声明:本站所有内容仅供用户学习和研究,不构成任何投资建议.不对任何信息而导致的任何损失负责.谨慎使用相关数据和内容,并自行承担所带来的一切风险.